News Updates
Tampilkan postingan dengan label Analisis Perancangan Jaringan Komputer. Tampilkan semua postingan

Data Centre

Pengertian Data Center
          Data Center merupakan  fasilitas yang digunakan untuk penempatan beberapa kumpulan  server  atau sistem   komputer   dan   sistem   penyimpanan   data  (storage)  yang   dikondisikan   dengan   pengaturan catudaya,  pengatur  udara,  pencegah bahaya kebakaran dan biasanya dilengkapi  pula dengan sistem pengamanan fisik.

 
Sejarah Data Center
          Pada awalnya, data center selalu dibangun dalam sebuah ruangan yang besar untuk membantu operasi dari sebuah perusahaan. Pada awalnya, computer-komputer super masih terlalu kompleks untuk pemeliharaannya dan pengoperasiannya. Komponen-komponen yang adapun terlalu banyak dan terlalu ruwet, sehingga membutuhkan kabel yang banyak untuk koneksivitas dari semua komponen tersebut. Server-server yang adapun sangat kompleks mulai dari ukurannya yang besar-besar sampai dengan orang yang handal dalam menangani server tersebut. Biaya untuk data center ini sangat mahal, ini bisa dlihat dari pemeliharaan data center yang khusus, peralatan khusus, sampai dengan orang specialist untuk menangani data center ini. Data center dulu juga membutuhkan daya yang sangat besar dan berdampak kurang baik ke lingkungan. Hal ini juga memicu para pakar untuk bekerja mencari solusi data center yang baik.
Pada awal tahun 1980-an, microcomputer mulai memasuki dunia IT, sehingga dimana-mana bisa ditemui PC-PC yang terpisah dan ditempatkan pada setiap tempat. PC-PC ini sedikit mulai tidak terkontrol sehingga komplesitas IT makin tinggi. Perusahaan yang sadar akan ini mulai mencari alternative untuk memelihara sumber daya IT mereka.
          Pada saat client server muncul, data center mulai berkembang lagi ke era internet, dimana perusahaan berlomba-lomba untuk memanfaatkan era ini untuk memperluas market mereka. Koneksi internet cepat dan murah menjadi tantangan terbesar dalam era ini.

Syarat Utama Data Center
          Disain dan perencanaan data center harus memperhatikan minimum aspek-aspek berikut :
·      Lokasi aman, memenuhi syarat sipil bangunan, geologi, vulkanologi, topografi
·      Terproteksi dengan sistem cadangan, untuk sistem catudaya, pengatur udara/lingkungan, komunikasi data
·      Menerapkan tata kelola standar data center meliputi :
o  Standar Prosedur Operasi
o  Standar Prosedur Perawatan
o  Standar dan Rencana Pemulihan dan Mitigasi Bencana
o  Standar Jaminan Kelangsungan Bisnis

Kategori Data Center

Berdasarkan fungsinya, data center dibagi menjadi 2 kategori umum yaitu:
  1. Internet Data Center : hanya untuk mendukung aplikasi terkait dengan Internet saja, biasanya dibangun dan dioperasikan oleh service provider atau perusahaan yang memiliki model bisnis berdasarkan pada Internet commerce.
  2. Corporate/Enterprise Data Center : mendukung semua fungsi yang memungkinkan berbagai model bisnis berjalan pada layanan Internet, intranet, dan keduanya.

Perancangan Pusat Data yang Ideal

Kriteria perancangan sebuah data center secara umum antara lain adalah:
  • Ketersediaan Data center diciptakan untuk mampu memberikan operasi yang berkelanjutan dan terus-menerus bagi suatu perusahaan baik dalam keadaan normal maupun dalam keadaan terjadinya suatu kerusakan yang berarti atau tidak. Data center harus dibuat sebisa mungkin mendekati zero-failure untuk seluruh komponennya.
  • Scalability dan Flexibility Data center harus mampu beradaptasi dengan pertumbuhan kebutuhan yang cepat atau ketika adanya servis baru yang harus disediakan oleh data center tanpa melakukan perubahan yang cukup berarti bagi data center secara keseluruhan.
  • Security Data center menyimpan berbagai aset perusahaan yang berharga, oleh karenanya sistem keamanan dibuat seketat mungkin baik pengamanan secara fisik maupun pengamanan non-fisik.
Kriteria tersebut diaplikasikan pada beberapa aspek berikut:
 
LOKASI
  • Berada di luar radius mitigasi bencana/gunung berapi (>15km)
  • Tidak berada dalam jalur patahan geologi
  • Jika merupakan data center untuk Disaster Recovery, minimum berjarak > 40km dari data center utama
  • Cukup tersamarkan dari pengenalan publik (tidak ekspose)
SARANA PENUNJANG
  • Generator listrik cadangan
  • Catuan PLN, dengan minimum 2 sumber pembangkit yang berbeda untuk tier tinggi
  • Uninterruptible Power Supply (UPS), dengan baterai berkapasitas memadai yang mampu menyediakan pasokan daya sebelum Genset dihidupkan
  • Pengatur udara (HVAC, Heating, Ventilation, and Air Conditioning), yang mampu menjaga suhu dan kelembaban
  • Sistem Pentanahan (Grounding), tahanan pentanahan terintegrasi < 0,5 ohm
KOMUNIKASI
  • Memiliki koneksi komunikasi data network lebih dari 1 sumber dengan lebih dari 1 operator untuk tier tinggi
  • Jika diperlukan, penyiapan koneksi komunikasi data dapat menggunakan akses satelit
  • Penyiapan jalur komunikasi untuk kordinasi dan komando, misal menggunakan Radio HF/SSB
  • Pengamanan jalur komunikasi untuk menjaga confidentiality suatu data /informasi

Service Utama pada Data Center

Infrastruktur yang Menjamin Kelangsungan Bisnis

Aspek-aspek yang mendukung kelangsungan bisnis ketika terjadi suatu kondisi kritis terhadap data center. Aspek-aspek tersebut meliputi kriteria pemilihan lokasi data center, kuantifikasi ruang data center, laying-out ruang dan instalasi data center, sistem elektrik yang dibutuhkan, pengaturan infrastruktur jaringan yang scalable, pengaturan sistem pendingan dan fire suppression

Infrastruktur Keamanan Data Center

Terdiri dari sistem pengamanan fisik dan non-fisik pada data center. Fitur sistem pengamanan fisik meliputi akses user ke data center berupa kunci akses memasuki ruangan (kartu akses atau biometrik) dan segenap petugas keamanan yang mengawasi keadaan data center (baik di dalam maupun di luar), pengamanan fisik juga dapat diterapkan pada seperangkat infrastruktur dengan melakukan penguncian dengan kunci gembok tertentu. Pengamanan non fisik dilakukan terhadap bagian software atau sistem yang berjalan pada perangkat tersebut, antara lain dengan memasang beberapa perangkat lunak keamanan seperti access control list, firewall, IDS dan host IDS, fitur-fitur keamanan pada Layer 2 (datalink layer) dan Layer 3 (network layer) disertai dengan manajemen keamanan.

Optimasi Aplikasi

Akan berkaitan dengan layer 4 (transport layer) dan layer 5 (session layer) untuk meningkatkan waktu respon suatu server. Layer 4 adalah layer end-to-end yang paling bawah antara aplikasi sumber dan tujuan, menyediakan end-to-end flow control, end-to-end error detection and correction, dan mungkin juga menyediakan congestion control tambahan. Sedangkan layer 5 menyediakan riteri dialog (siapa yang memiliki giliran berbicara/mengirim data), token management (siapa yang memiliki akses ke resource bersama) serta sinkronisasi data (status terakhir sebelum link putus). Berbagai isu yang terkait dengan hal ini adalah load balancing, caching, dan terminasi SSL, yang bertujuan untuk mengoptimalkan jalannya suatu aplikasi dalam suatu sistem.

Infrastruktur IP

Infrastruktur IP menjadi servis utama pada data center. Servis ini disediakan pada layer 2 dan layer 3. Isu yang harus diperhatikan terkait dengan layer 2 adalah hubungan antara ladang server dan perangkat layanan, memungkinkan akses media, mendukung sentralisasi yang reliable, loop-free, predictable, dan scalable. Sedangkan pada layer 3, isu yang terkait adalah memungkinkan fast-convergence routed network (seperti dukungan terhadap default gateway). Kemudian juga tersedia layanan tambahan yang disebut [[Intelligent Network Services]], meliputi fitur-fitur yang memungkinkan application services network-wide, fitur yang paling umum adalah mengenai QoS (Quality of Services), multicast (memungkinkan kemampuan untuk menangani banyak user secara konkuren), private LANS dan policy-based routing.

Storage

Terkait dengan segala infrastruktur penyimpanan. Isu yang diangkat antara lain adalah arsitektur SAN, fibre channel switching, replikasi, backup serta archival.

Tier pada Data Center

Perancangan data center berangkat dari kebutuhan yang ada, untuk kemudian didefinisikan berbagai perlengkapan IT yang diperlukan beserta pemilihan teknologi berbarengan dengan perencanaan infrastruktur data center yang lain. Ada 4 tier dalam perancangan data center yang setiap tiernya menawarkan tingkat availabilitas yang berbeda disesuaikan dengan kebutuhan suatu data center menurut TIA 942 (Telecommunication Industry Association). Berikut diberikan tabel spesifikasi setiap tier pada data center:
Pengertian N di atas mengacu kepada cacah komponen yang diperlukan agar seluruh pusat data dapat beroperasi pada beban penuh. Sebagai contoh, apabila pusat data pada beban penuh memerlukan 5 unit AC, maka pusat data tier-4 mempersyaratkan total 2(5+1)=12 unit AC, 7 diantaranya sebagai cadangan. Untuk tier-3, maka hanya diperlukan 6 unit AC, hanya 1 sebagai cadangan.

Next Generation Data Center

Next generation data center menjadi isu utama pada data center dalam beberapa tahun ke depan untuk memenuhi kebutuhan perusahaan yang meningkat pesat. Next generation data center akan bersifat service-oriented. Langkah yang dilakukan untuk menuju Next generation data center antara lain adalah:
  1. Konsolidasi, mengandung pengertian sentralisasi dan standardisasi dari semua perangkat yang ada sehingga menghasilkan suatu jaringan yang cerdas.
  2. Virtualisasi, mengatur sumber daya agar lebih efisien dan menjadi independen dari infrastruktur fisik.
  3. Otomatisasi, melakukan provisioning yang dinamis dan manajemen informasi untuk mencapai ketahanan bisnis.
  4. Business Continuance
  5. Green Data Center, yang bertujuan meningkatkan efisiensi pemakaian daya, karena konsumsi daya pusat data sudah sangat signifikan.
Layer-layer yang terdapat pada next generation data center tidak jauh berbeda dengan aspek yang terdapat pada data center umumnya, yaitu:
  • Data Center Facilities meliputi bangunan gedung yang menjamin kelangsungan bisnis saat terjadi bencana, efisiensi energi, efisiensi pendingin udara dan sistem cabling.
  • Data Center Infrastructure meliputi virtualisasi berbagai infrastruktur yaitu storage, server, jaringan, dan layanan jaringan.
  • Data Center Applications and OS meliputi integrasi aplikasi dan OS menjadi suatu infrastruktur yang tervirtualisasi.
  • Data Center Management meliputi provisioning, adaptibility, troubleshooting, dan visibility.
  • Data Center Business Process meliputi operasi data center yang bersatu padu, perubahan proses dan tim, serta tingkat keterbacaan operasi, integrasi server, storage,dan jaringan.


Virtual Private Network


Apa itu VPN?

VPN merupakan singkatan dari Virtual Private Network, yaitu sebuah koneksi private melalui jaringan publik (dalam hal ini internet). Disini ada 2 kata yang dapat kita garis bawahi yaitu:
  • virtual network, yang berarti jaringan yang terjadi hanya bersifat virtual. Tidak ada koneksi jaringan secara riil antara 2 titik yang akan berhubungan.
  • private, jaringan yang terbentuk bersifat private dimana tidak semua orang bisa mengaksesnya. Data yang dikirimkan terenkripsi sehingga tetap rahasia meskipun melalui jaringan publik.

Dengan VPN ini kita seolah-olah membuat jaringan didalam jaringan atau biasa disebut tunnel (terowongan). Tunneling adalah suatu cara membuat jalur privat dengan menggunakan infrastruktur pihak ketiga. VPN menggunakan salah satu dari tiga teknologi tunneling yang ada yaitu: PPTP, L2TP dan standar terbaru, Internet Protocol Security (biasa disingkat menjadi IPSec). VPN merupakan perpaduan antara teknologi tunneling dan enkripsi.

Dibawah ini adalah gambaran tentang koneksi VPN yang menggunakan protokol PPTP. PPTP (Pont to Point Tunneling Protocol) adalah sebuah protokol yang mengizinkan hubungan Point-to Point Protocol (PPP) melewati jaringan IP, dengan membuat Virtual Private Network (VPN).
virtual private network

To allow secure connection via the Internet, several companies (including Microsoft) agreed on a new protocol: Point-to-Point TunnelingProtocol (PPTP). PPTP allows to establish via an IP-network (which is usually the Internet, but can also be a company Intranet) a secure connection by encapsulating inside the IP-packet an encrypted private protocol, which can be NetBEUI, IPX or TCP/IP (with a private IP-address range).

Cara Kerja VPN

Dari gambar diatas secara sederhana cara kerja VPN (dengan protokol PPTP) adalah sebagai berikut:
  • VPN membutuhkan sebuah server yang berfungsi sebagai penghubung antar PC, Server VPN ini bisa berupa komputer dengan aplikasi VPN Server atau sebuah Router, misalnya MikroTik RB 750.
  • Untuk memulai sebuah koneksi, komputer dengan aplikasi VPN Client mengontak Server VPN, VPN Server kemudian memverifikasi username dan password dan apabila berhasil maka VPN Server memberikan IP Address baru pada komputer client dan selanjutnya sebuah koneksi / tunnel akan terbentuk.
  • Untuk selanjutnya komputer client bisa digunakan untuk mengakses berbagai resource (komputer atu LAN) yang berada dibelakang VPN Server misalnya melakukan transfer data, ngeprint dokument, browsing dengan gateway yang diberikan dari VPN Server, melakukan remote desktop dan lain sebagainya.

Keuntungan atau Manfaat VPN

Beberapa keuntungan dari teknologi VPN diantaranya adalah:
  • Remote Access, dengan VPN kita dapat mengakses komputer atau jaringan kantor, dari mana saja selama terhubung ke internet
  • Keamanan, dengan koneksi VPN kita bisa berselancar dengan aman ketika menggunakan akses internet publik seperti hotspot atau internet cafe.
  • Menghemat biaya setup jaringan, VPN dapat digunakan sebagai teknologi alternatif untuk menghubungkan jaringan lokal yang luas dengan biaya yang relatif kecil, karena transmisi data teknologi VPN menggunakan media jaringan public yang sudah ada tanpa perlu membangun jaringan pribadi.
  • dan lain2 yang saya belum mengerti


Kekurangan atau Kelemahan VPN

Setiap ada kelebihan pasti ada kekurangannya, beberapa kekurangan dari VPN diantaranya adalah:
  • Koneksi internet (jaringan publik) yang tidak bisa kita prediksi. Hal ini dapat kita maklumi karena pada dasarnya kita hanya "nebeng" koneksi pada jaringan pihak lain sehingga otomatis kita tidak mempunyai kontrol terhadap jaringan tersebut.
  • Perhatian lebih terhadap keamanan. Lagi-lagi karena faktor penggunaan jaringan publik, maka kita perlu memberikan perhatian yang lebih untuk mencegah terjadinya hal-hal yang tidak diinginkan seperti penyadapan, hacking dan tindakan cyber crime pada jaringan VPN.
  • dan lain2 yang saya belum mengerti
Demikianlah catatan sederhana tentang VPN, cara kerja VPN, keuntungan dan kelemahan VPN. Beberapa link dibawah ini mungkin bisa menambah pengetahuan kita tentang VPN.
VPN merupakan paket solusi komunikasi data (baik berupa data suara, video, atau file digital lainnya) yang memberikan layanan berbasis IP ke end user. Layanan VPN dapat mengirimkan data antar-dua komputer yang melewati jaringan publik, misal nya Internet, sehingga seolah-olah terhubung secara pointto-point.
Perusahaan dengan banyak kantor cabang yang tersebar di berbagai kota. Anda pasti membutuhkan jalur komunikasi private yang terjangkau dan aman, untuk mengontrol dan mengintegrasikan semua proses bisnis di masing-masing kantor.
VPN adalah solusi yang tepat untuk menjawab kebutuhan tersebut. Virtual Private Network (VPN), dari namanya saja Anda pasti sudah dapat membayangkan benda apa ini: sebuah jaringan (network) yang tidak private (public), yang dibuat seolaholah private. VPN sangat dibutuhkan sebagai jembatan komunikasi antar beberapa kantor cabang, menggantikan modus komunikasi tradisional menggunakan sambu ngan telepon private (leased line).
Penggunaan banyak sambungan telepon tentu akan membengkakkan fi xed cost. Solusi untuk permasalahan di atas adalah penggunaan VPN yang memanfaatkan jaringan publik, Internet, sebagai media intranet, sehingga daerah jangkauannya menjadi luas tanpa investasi yang besar. Setiap dibuka kantor baru, Anda cukup menyediakan akses ke Internet, maka tersambunglah kantor tersebut dengan kantor pusat dan kantor-kantor cabang lainnya.
Anda sama sekali tidak perlu memasang jaringan sendiri yang merepotkan pengelolaan, serta membutuhkan biaya yang tidak sedikit.
Data dienkapsulasi (dibungkus atau dikenal dengan istilah tunneling) dengan header yang berisi informasi routing untuk mendapatkan koneksi point-to-point, sehingga dapat melewati jaringan Internet dan dapat mencapai tujuan. Sedangkan untuk mendapatkan koneksi yang bersifat private, data yang dikirimkan harus dienkripsi terlebih dahulu untuk menjaga kerahasiaanya, sehingga paket yang tertangkap ketika mele wati jaringan publik tidak terbaca, karena harus melewati pro ses deskripsi.
Dengan demikian, komunikasi antara beberapa kantor cabang yang semula dilakukan secara interlokal melalui sambungan telepon, kini bi sa dilakukan sebagai hubungan lokal.
Penggunaan VPN tidak hanya menekan biaya komunikasi yang harus dikeluarkan perusahaan, tetapi juga menjamin keamanan data yang ditransmisikan melalui jaringan publik dari penyadapan, penyalinan, atau pengubahan yang dilakukan pihak ketiga.
Manfaat & Kegunaan VPN :
  • Kemampuan membentuk jaringan LAN yang tidak di batasi tempat dan waktu, karena koneksitasnya dilakukan via internet. Koneksi internet apapun dapat digunakan seperti Dial-Up, ADSL, Cable Modem, WIFI, 3G, CDMA Net, GPRS,& . sistem PVN ini paling tepat digunakan untuk penggunaan suatu database terpusat untuk mengkomunikasikan antara server dan client via internet seperti Aplikasi Perdagangan, Purchase, P.O.S, Accounting, Cashir, Billing system, General Ledger, DLL
  • Tidak ada ketergantungan terhadap keharusan memiliki IP Publik yang berharga mahal. Cukup menggunakan IP dynamic saja dengan kata lain  asal PC anda bisa berinternet .
  • anda bisa ngeprint dari rumah kekantor anda via internet
  • anda bisa melakukan transfer data atau remote view untuk mengendalikan komputer dirumah/kantor anda dimana saja
  • Tidak membutuhkan Peralatan/hardware tambahan yang berfungsi sebagai IP forwarder/Port Forwader yang menambah investasi anda.
  • Dimanapun anda berada seperti anda sedang berada di warnet ataupun saat anda traveling di luar negeri, dapat melakukan koneksitas dengan PC dikantor anda misalnya dengan memanfaatkan software yang bekerja dijaringan LAN seperti Citrix, Windows Terminal Server 2003, VNC, Radmin, VOIP, DLL
  • Dengan menggunakan software yang bekerja dijaringan LAN anda dapat melakukan pertukaran data secara langsung, Printing , Remote View, Mengatur administrasi PC anda, yang kesemua itu dapat dilakukan dimanapun anda berada selama anda bisa terhubung ke internet
  • Dapat mengakses akses yang diblok
  • Berselancar dengan aman ketika di akses internet publik / hotspot
  • Jika perusahaan ingin mengoptimalkan biaya untuk membangun jaringan mereka yang luas. Oleh karena itu VPN dapat digunakan sebagai teknologi alternatif untuk menghubungkan jaringan lokal yang luas dengan biaya yang relatif kecil, karena transmisi data teknologi VPN menggunakan media jaringan public yang sudah ada.
  • jangkauan jaringan lokal yang dimiliki suatu perusahaan akan menjadi luas, sehingga perusahaan dapat mengembangkan bisnisnya di daerah lain. Waktu yang dibutuhkan untuk menghubungkan jaringan lokal ke tempat lain juga semakin cepat, karena proses instalasi infrastruktur jaringan dilakukan dari perusahaan / kantor cabang yang baru dengan ISP terdekat di daerahnya. penggunaan VPN secara tidak langsung akan meningkatkan efektivitas dan efisiensi kerja.
  • penggunaaan VPN dapat mengurangi biaya operasional bila dibandingkan dengan penggunaan leased line sebagai cara tradisional untuk mengimplementasikan WAN.
  • VPN dapat mengurangi biaya pembuatan jaringan karena tidak membutuhkan kabel (leased line) yang panjang. Penggunaan kabel yang panjang akan membutuhkan biaya produksi yang sangat besar. Semakin jauh jarak yang diinginkan, semakin meningkat pula biaya produksinya.
  • VPN menggunakan internet sebagai media komunikasinya. Perusahaan hanya membutuhkan biaya dalam jumlah yang relatif kecil untuk menghubungkan perusahaan tersebut dengan pihak ISP (internet service provider) terdekat.
  • penggunaan VPN akan meningkatkan skalabilitas.
  • VPN memberi kemudahan untuk diakses dari mana saja, karena VPN terhubung ke internet. Sehingga pegawai yang mobile dapat mengakses jaringan khusus perusahaan di manapun dia berada. Selama dia bisa mendapatkan akses ke internet ke ISP terdekat, pegawai tersebut tetap dapat melakukan koneksi dengan jaringan khusus perusahaan

Jenis VPN

Ada tiga jenis VPN yang tersedia. VPN remote akses menghubungkan karyawan di lokasi off-site, seperti rumah karyawan atau di hotel ketika ia bepergian. VPN berbasis intranet juga menghubungkan pengguna remote untuk file tertentu dan informasi, tetapi VPN berbasis intranet memungkinkan koneksi hanya dari lokasi tertentu, seperti kantor satelit milik perusahaan. VPN Extranet berbasis sangat mirip dengan sistem berbasis intranet, namun memungkinkan akses ke lokasi tertentu di luar perusahaan. Sebagai contoh, jika sebuah perusahaan memiliki pemasok yang menyediakan persediaan just-in-time untuk manufaktur, pemasok dapat akses ke catatan persediaan perusahaan tertentu sehingga persediaan dapat disampaikan pada waktu yang tepat mereka dibutuhkan.

Fitur VPN

VPN harus dapat diandalkan dan aman. Skalabilitas juga merupakan fitur penting VPN. Skalabilitas memungkinkan jaringan akan diperluas dan dimodifikasi seperlunya. Mengabaikan skalabilitas dari sistem VPN bisa menjadi kesalahan mahal jika kebutuhan perusahaan berubah dan outgrows kemampuan konfigurasi saat ini. Hal ini juga penting untuk memiliki kontrol jaringan dan kebijakan manajemen yang kuat. Manajemen jaringan sangat penting untuk mempertahankan jaringan dan mengenali perubahan yang diperlukan. Kebijakan manajemen membantu memastikan bahwa jaringan yang digunakan secara tepat dan sesuai dengan tujuan perusahaan dan pedoman.

Pertimbangan menggunakan VPN

Seperti namanya, VPN pribadi dan dirancang untuk membatasi akses untuk pengguna yang berwenang. Kontrol keamanan yang ketat dan dapat diandalkan masih diperlukan untuk melindungi jaringan, namun, karena VPN menggunakan Internet. Keamanan Lax dapat meninggalkan jaringan terbuka untuk serangan penolakan layanan, virus dan ancaman lain. Karena jumlah lalu lintas di Internet bervariasi, dan karena berbagai komputer yang dihubungkan bersama dengan internet, adalah mungkin untuk kecepatan dan kualitas VPN bervariasi. Kebanyakan VPN yang cukup handal, tetapi paket data terkadang yang tiba rusak atau hilang sepenuhnya. Perusahaan untuk siapa saja tidak mentolerir setiap kemungkinan perlambatan atau kehilangan data dan itu benar-benar tidak dapat diterima, mungkin penghematan biaya VPN tidak lebih besar daripada risiko.

MEMBANGUN JARINGAN 3 BUAH GEDUNG DENGAN 4 RUANG DISETIAP GEDUNG

MEMBANGUN JARINGAN 3 BUAH GEDUNG DENGAN 4 RUANG DISETIAP GEDUNG

Membangun Jaringan 2 Lantai Dengan 4 Ruangan Pada Masing-masing Lantai, Serta Pembuatan Virtual Accest Point(AP)

Membangun Jaringan 2 Lantai Dengan 4 Ruangan Pada Masing-masing Lantai, Serta Pembuatan Virtual Accest Point(AP)

Kelompok 1 APJK - Perancangan Jaringan Komputer Gedung 1 Lantai dengan 8 Ruangan

Kelompok 1 APJK - Perancangan Jaringan Komputer Gedung 1 Lantai dengan 8 Ruangan

E-learning Tugas Pengganti UTS Analisis Perancangan Jaringan Komputer

E-learning Tugas Pengganti UTS Analisis Perancangan Jaringan Komputer
Tugas Pengganti UTS Mata Kuliah Analisis Perancangan Jaringan Komputer
  1. Tuliskan kembali alamat blog saudara !
  2. Jelaskan istilah-istilah berikut ini :
    • Basic Link
    • Horizontal Cable
    • Backbone Cable
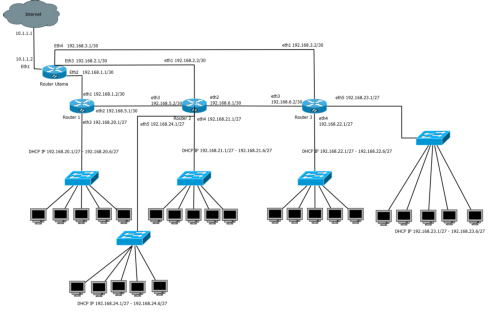
  3. Rancanglah jaringan komputer yang menghubungkan  4 lantai dengan ketentuan :
    • Setiap lantai mempunyai 3 ruangan
    • Setiap ruangan mempunyai minimal 30 komputer
    • Seluruh jaringan terkoneksi ke Internet secara NAT
    • Seluruh host harus saling terkoneksi secara langsung
    • Lengkapi dengan gambar dan pemvabgian IP Address yang tepat

OSPF - Modul Praktikum

OSPF - Modul Praktikum

OSPF dan Jaringan Backbone

OSPF
OSPF merupakan sebuah routing protokol berjenis IGP yang hanya dapat bekerja dalam jaringan internal suatu ogranisasi atau perusahaan. Jaringan internal maksudnya adalah jaringan di mana Anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya. Atau dengan kata lain, Anda masih memiliki hak administrasi terhadap jaringan tersebut.
OSPF merupakan routing protokol yang menggunakan konsep hirarki routing, artinya OSPF membagi-bagi jaringan menjadi beberapa tingkatan. Tingkatan-tingkatan ini diwujudkan dengan menggunakan sistem pengelompokan area. Dengan menggunakan konsep hirarki routing ini sistem penyebaran informasinya menjadi lebih teratur dan tersegmentasi, tidak menyebar ke sana ke mari dengan sembarangan. Efek dari keteraturan distribusi routing ini adalah jaringan yang penggunaan bandwidth-nya lebih efisien, lebih cepat mencapai konvergensi, dan lebih presisi dalam menentukan rute-rute terbaik menuju ke sebuah lokasi. OSPF merupakan salah satu routing protocol yang selalu berusaha untuk bekerja layaknya prinsip kerja seperti demikian.
Untuk memulai semua aktivitas OSPF dalam menjalankan pertukaran informasi routing, hal pertama yang harus dilakukannya adalah membentuk sebuah komunikasi dengan para router lain. Router lain yang berhubungan langsung atau yang berada di dalam satu jaringan dengan router OSPF tersebut disebut dengan neighbour router atau router tetangga.
Langkah pertama yang harus dilakukan sebuah router OSPF adalah harus membentuk hubungan dengan neighbour router. Router OSPF mempunyai sebuah mekanisme untuk dapat menemukan router tetangganya dan dapat membuka hubungan. Mekanisme tersebut disebut dengan istilah Hello protocol.
Dalam membentuk hubungan dengan tetangganya, router OSPF akan mengirimkan sebuah paket berukuran kecil secara periodik ke dalam jaringan atau ke sebuah perangkat yang terhubung langsung dengannya. Paket kecil tersebut dinamai dengan istilah Hello packet. Pada kondisi standar, Hello packet dikirimkan berkala setiap 10 detik sekali (dalam media broadcast multiaccess) dan 30 detik sekali dalam media Point-to-Point.
Hello packet berisikan informasi seputar pernak-pernik yang ada pada router pengirim. Hello packet pada umumnya dikirim dengan menggunakan multicast address untuk menuju ke semua router yang menjalankan OSPF (IP multicast 224.0.0.5). Semua router yang menjalankan OSPF pasti akan mendengarkan protokol hello ini dan juga akan mengirimkan hello packet-nya secara berkala. Cara kerja dari Hello protocol dan pembentukan neighbour router terdiri dari beberapa jenis, tergantung dari jenis media di mana router OSPF berjalan.
Secara garis besar, proses yang dilakukan routing protokol OSPF mulai dari awal hingga dapat saling bertukar informasi ada lima langkah. Berikut ini adalah langkah-langkahnya:
1.      Membentuk Adjacency Router 
Adjacency router arti harafiahnya adalah router yang bersebelahan atau yang terdekat. Jadi proses pertama dari router OSPF ini adalah menghubungkan diri dan saling berkomunikasi dengan para router terdekat atau neighbour router. Untuk dapat membuka komunikasi, Hello protocol akan bekerja dengan mengirimkan Hello packet. Misalkan ada dua buah router, Router A dan B yang saling berkomunikasi OSPF. Ketika OSPF kali pertama bekerja, maka kedua router tersebut akan saling mengirimkan Hello packet dengan alamat multicast sebagai tujuannya. Di dalam Hello packet terdapat sebuah field yang berisi Neighbour ID. Misalkan router B menerima Hello packet lebih dahulu dari router A. Maka Router B akan mengirimkan kembali Hello packet-nya dengan disertai ID dari Router A.
Ketika router A menerima hello packet yang berisikan ID dari dirinya sendiri, maka Router A akan menganggap Router B adalah adjacent router dan mengirimkan kembali hello packet yang telah berisi ID Router B ke Router B. Dengan demikian Router B juga akan segera menganggap Router A sebagai adjacent routernya. Sampai di sini adjacency router telah terbentuk dan siap melakukan pertukaran informasi routing.
Contoh pembentukan adjacency di atas hanya terjadi pada proses OSPF yang berlangsung pada media Point-to-Point. Namun, prosesnya akan lain lagi jika OSPF berlangsung pada media broadcast multiaccess seperti pada jaringan ethernet. Karena media broadcast akan meneruskan paket-paket hello ke seluruh router yang ada dalam jaringan, maka adjacency router-nya tidak hanya satu. Proses pembentukan adjacency akan terus berulang sampai semua router yang ada di dalam jaringan tersebut menjadi adjacent router.
Namun apa yang akan terjadi jika semua router menjadi adjacent router? Tentu komunikasi OSPF akan meramaikan jaringan. Bandwidth jaringan Anda menjadi tidak efisien terpakai karena jatah untuk data yang sesungguhnya ingin lewat di dalamnya akan berkurang. Untuk itu pada jaringan broadcast multiaccess akan terjadi lagi sebuah proses pemilihan router yang menjabat sebagai “juru bicara” bagi router-router lainnya.
Router juru bicara ini sering disebut dengan istilah Designated Router. Selain router juru bicara, disediakan juga back-up untuk router juru bicara ini. Router ini disebut dengan istilah Backup Designated Router. Langkah berikutnya adalah proses pemilihan DR dan BDR, jika memang diperlukan.
2.      Memilih DR dan BDR (jika diperlukan)
Dalam jaringan broadcast multiaccess, DR dan BDR sangatlah diperlukan. DR dan BDR akan menjadi pusat komunikasi seputar informasi OSPF dalam jaringan tersebut. Semua paket pesan yang ada dalam proses OSPF akan disebarkan oleh DR dan BDR. Maka itu, pemilihan DR dan BDR menjadi proses yang sangat kritikal. Sesuai dengan namanya, BDR merupakan “shadow” dari DR. Artinya BDR tidak akan digunakan sampai masalah terjadi pada router DR. Ketika router DR bermasalah, maka posisi juru bicara akan langsung diambil oleh router BDR. Sehingga perpindahan posisi juru bicara akan berlangsung dengan smooth.
Proses pemilihan DR/BDR tidak lepas dari peran penting Hello packet. Di dalam Hello packet ada sebuah field berisikan ID dan nilai Priority dari sebuah router. Semua router yang ada dalam jaringan broadcast multi-access akan menerima semua Hello dari semua router yang ada dalam jaringan tersebut pada saat kali pertama OSPF berjalan. Router dengan nilai Priority tertinggi akan menang dalam pemilihan dan langsung menjadi DR. Router dengan nilai Priority di urutan kedua akan dipilih menjadi BDR. Status DR dan BDR ini tidak akan berubah sampai salah satunya tidak dapat berfungsi baik, meskipun ada router lain yang baru bergabung dalam jaringan dengan nilai Priority-nya lebih tinggi.
Secara default, semua router OSPF akan memiliki nilai Priority 1. Range Priority ini adalah mulai dari 0 hingga 255. Nilai 0 akan menjamin router tersebut tidak akan menjadi DR atau BDR, sedangkan nilai 255 menjamin sebuah router pasti akan menjadi DR. Router ID biasanya akan menjadi sebuah “tie breaker” jika nilai Priority-nya sama. Jika dua buah router memiliki nilai Priority yang sama, maka yang menjadi DR dan BDR adalah router dengan nilai router ID tertinggi dalam jaringan. Setelah DR dan BDR terpilih, langkah selanjutnya adalah mengumpulkan seluruh informasi jalur dalam jaringan.
3.      Mengumpulkan State-state dalam Jaringan
Setelah terbentuk hubungan antar router-router OSPF, kini saatnya untuk bertukar informasi mengenai state-state dan jalur-jalur yang ada dalam jaringan. Pada jaringan yang menggunakan media broadcast multiaccess, DR-lah yang akan melayani setiap router yang ingin bertukar informasi OSPF dengannya. DR akan memulai lebih dulu proses pengiriman ini. Namun yang menjadi pertanyaan selanjutnya adalah, siapakah yang memulai lebih dulu pengiriman data link-state OSPF tersebut pada jaringan Point-to-Point?
Untuk itu, ada sebuah fase yang menangani siapa yang lebih dulu melakukan pengiriman. Fase ini akan memilih siapa yang akan menjadi master dan siapa yang menjadi slave dalam proses pengiriman. Router yang menjadi master akan melakukan pengiriman lebih dahulu, sedangkan router slave akan mendengarkan lebih dulu. Fase ini disebut dengan istilah Exstart State. Router master dan slave dipilih berdasarkan router ID tertinggi dari salah satu router. Ketika sebuah router mengirimkan Hello packet, router ID masing-masing juga dikirimkan ke router neighbour.
Setelah membandingkan dengan miliknya dan ternyata lebih rendah, maka router tersebut akan segera terpilih menjadi master dan melakukan pengiriman lebih dulu ke router slave. Setelah fase Exstart lewat, maka router akan memasuki fase Exchange. Pada fase ini kedua buah router akan saling mengirimkan Database Description Packet. Isi paket ini adalah ringkasan status untuk seluruh media yang ada dalam jaringan. Jika router penerimanya belum memiliki informasi yang ada dalam paket Database Description, maka router pengirim akan masuk dalam fase loading state. Fase loading state merupakan fase di mana sebuah router mulai mengirimkan informasi state secara lengkap ke router tetangganya.
Setelah loading state selesai, maka router-router yang tergabung dalam OSPF akan memiliki informasi state yang lengkap dan penuh dalam database statenya. Fase ini disebut dengan istilah Full state. Sampai fase ini proses awal OSPF sudah selesai, namun database state tidak bisa digunakan untuk proses forwarding data. Maka dari itu, router akan memasuki langkah selanjutnya, yaitu memilih rute-rute terbaik menuju ke suatu lokasi yang ada dalam database state tersebut.
4.      Memilih Rute Terbaik untuk Digunakan
Setelah informasi seluruh jaringan berada dalam database, maka kini saatnya untuk memilih rute terbaik untuk dimasukkan ke dalam routing table. Jika sebuah rute telah masuk ke dalam routing table, maka rute tersebut akan terus digunakan. Untuk memilih rute-rute terbaik, parameter yang digunakan oleh OSPF adalah Cost. Metrik Cost biasanya akan menggambarkan seberapa dekat dan cepatnya sebuah rute. Nilai Cost didapat dari perhitungan dengan rumus: Cost of the link = 108 /Bandwidth Router OSPF akan menghitung semua cost yang ada dan akan menjalankan algoritma Shortest Path First untuk memilih rute terbaiknya. Setelah selesai, maka rute tersebut langsung dimasukkan dalam routing table dan siap digunakan untuk forwarding data.
5.      Menjaga Informasi Routing Tetap Upto-date
Ketika sebuah rute sudah masuk ke dalam routing table, router tersebut harus juga me-maintain state database-nya. Hal ini bertujuan kalau ada sebuah rute yang sudah tidak valid, maka router harus tahu dan tidak boleh lagi menggunakannya.
Ketika ada perubahan link-state dalam jaringan, OSPF router akan melakukan flooding terhadap perubahan ini. Tujuannya adalah agar seluruh router dalam jaringan mengetahui perubahan tersebut. Sampai di sini semua proses OSPF akan terus berulang-ulang. Mekanisme seperti ini membuat informasi rute-rute yang ada dalam jaringan terdistribusi dengan baik, terpilih dengan baik dan dapat digunakan dengan baik pula.

BACKBONE
Backbone merupakan sebuah teknik yang digunakan dalam penggabungan beberapa jaringan lokal pada masing-masing lantai dari bangunan bertingkat dengan menggunakan satu jalur kabel utama dan khusus. Backbone merupakan jalan, saluran utama, atau bisa disebut dengan jalan tol dalam sebuah jaringan.
Teknik backbone merupakan teknik yang paling banyak digunakan karena dapat mencegah bottleneck yang terjadi pada server. Kabel yang digunakan biasanya adalah jenis serat optik, kabel RG-58, atau RG-8. Sedangkan konektor yang digunakan adalah ST untuk serat optik, BNC untuk kabel RG-58, dan AUI untuk kabel RG-8.
Hal yang perlu diperhatikan sebelum membangung jaringan backbone:
·         Kebutuhan yang berkaitan dengan desain akses jaringan, meliputi jenis data, pelayanan, IP, dan frame relay.
·         Kapasitas yang dibutuhkan dalam membangun jaringan backbone tergantung pada desain keluarannya.
·         Topologi dan teknologi yang akan digunakan perlu dipertimbangkan.

·         Topologi akan berpengaruh pada jumlah dan letak node, desain saluran, maupun keseluruhan desain akses backbone. 


 A. DESAIN JARINGAN UTAMA (BACKBONE)
a)      Teknologi dalam Membangun Jaringan Backbone
Dalam membangun jaringan backbone, teknologi yang perlu dipersiapkan antara lain:
·         Bridge backbone ring
·         Fiber Distributed Data Interface (FDDI) : 100 Mbps, Sistem dual ring dengan protocol MAC token ring
·         Asynchronous Transfer Mode ( ATM ), lokal switch, atau public switch FDDI merupakan protokol yang digunakan untuk transmisi pada jaringan yang mempunyai Token Passing Ring yang dapat meningkatkan kinerja jaringan. FDDI menggunakan serat optik dengan kecepatan transmisi mencapai 100 Mpbs. FDDI dapat menghubungkan sampai 500 terminal dengan jarak maksimum 2 km. Asynchronous Transfer Mode ( ATM ) merupakan teknologi ini dikembangkan pada awal tahun 1990-an. Prinsip pada ATM adalah setiap informasi harus ditransfer ke dalam bentuk sel. ATM memiliki kecepatan transfer data yang tinggi, yaitu mencapai 150 Mpbs. Teknologi ini sangat cocok digunakan dalam pengiriman data dalam bentuk suara atau gambar (multimedia).
b)     Teknik Pengkabelan
Sistem kabel pada jaringan backbone harus menyediakan interkoneksi antara ruang peralatan komunikasi, ruang telekomunikasi, ruang terminal utama, dan fasilitas masuk dalam struktur sistem telekomunikasi kabel. sistem pengkabelan terdiri dari kabel backbone, kabel patch atau jumper yang digunakan untuk menghubungkan lalu lintas transfer data. Kabel backbone menghubungkan lalu lintas utama data.
Warna sebutan untuk tipe kabel serat antara lain:
Single Mode fiber> Kuning
Multi Mode fiber 62.5 micron > Orange
Multi Mode fiber 50 micron 1GB > Orange
Multi Mode fiber 50 micron 10GB > Aqua
Topologi bus sering juga disebut sebagai topologi backbone, dimana ada sebuah kabel coaxial yang dibentang kemudian beberapa komputer dihubungkan pada kabel tersebut. Secara sederhana pada topologi bus, satu kabel media transmisi dibentang dari ujung ke ujung, kemudian kedua ujung ditutup dengan “terminator” atau terminating-resistance (biasanya berupa tahanan listrik sekitar 60 ohm).
Pada titik tertentu diadakan sambungan (tap) untuk setiap terminal. Wujud dari tap ini bisa berupa “kabel transceiver” bila digunakan “thick coax” sebagai media transmisi atau berupa “BNC T-connector” bila digunakan “thin coax” sebagai media transmisi atau berupa konektor “RJ-45” dan “hub” bila digunakan kabel UTP. Transmisi data dalam kabel bersifat “full duplex”, dan sifatnya “broadcast”, semua terminal bisa menerima transmisi data. Suatu protokol akan mengatur transmisi dan penerimaan data, yaitu Protokol Ethernet atau CSMA/CD. Pemakaian kabel coax (10Base5 dan 10Base2) telah distandarisasi dalam IEEE 802.3.


B.     TOPOLOGI JARINGAN


Download Modul OSPF dan Jaringan Backbone versi Kelompok 4, 5, dan 6 Analisis Perancangan Jaringan Komputer, DISINI !!!

Anda Pengunjung Ke :

IP

Flag Counter

Flag Counter

Komentar Terbaru